
El modelo de gestión de Seguridad de la Información ISO 27001 estrena su nueva versión 2022. La actual versión 2013 va a tener vigencia hasta el 31 de octubre de 2025. Los cambios más significativos en la nueva versión son:
- Profundización del concepto de Ciclo de vida
- Nuevo nombre de la norma
- Nueva terminología de bases de datos
- Nuevos requisitos relevantes, 4.2
- Más enfoque en los procesos, 4.4 SGSI
- Nuevos requisitos para los objetivos 6.2
- Planificación de cambios (NUEVO)
- Nuevos requisitos para 7.4 Comunicación
- Nuevos requisitos para 8.1 Planificación
- Nuevos requisitos para 9.1 Monitoreo
- Nueva estructura de 9.2
- 9.3 y nueva entrada para Revisión de gestión
- Nueva estructura de 10 Mejora
- NUEVO Anexo A. Controles de seguridad de la información
- Lista de Control Seguridad de la información y Mapeo
- ISO 27002:2022. Ejemplo de atributos
Survey 2025 de ISO
La organización mundial ISO, cada año publica un balance de las certificaciones en ISO 27001 en el mundo. Esta publicación tiene un retraso de casi un año, de tal manera que el informe survey a diciembre de 2025 se acaba de publicar en octubre de 2026.
Desde el Survey 2024 la contabilidad de los datos ya no la hace directamente ISO, sino que esta organización toma los datos de la IAF (International Accreditation Forum), con su herramienta IAF CertSearch.
“IAF CertSearch es una fuente integral y confiable de cobertura de certificación global. 80 de los 81 organismos de acreditación participaron en IAF CertSearch y en total participan 2.574 organismos de certificación.”
Los datos de 2025 y los de 2024 provienen de la misma herramienta (IAF CertSearch), pero la cobertura de cada país y de cada sector puede variar de un año a otro; por eso hay que tener cuidado al analizar la tendencia y al comparar los datos de 2025 con los de 2024.
Certificaciones de otros sistemas de gestión
Los resultados en comparación con otros modelos muestran:
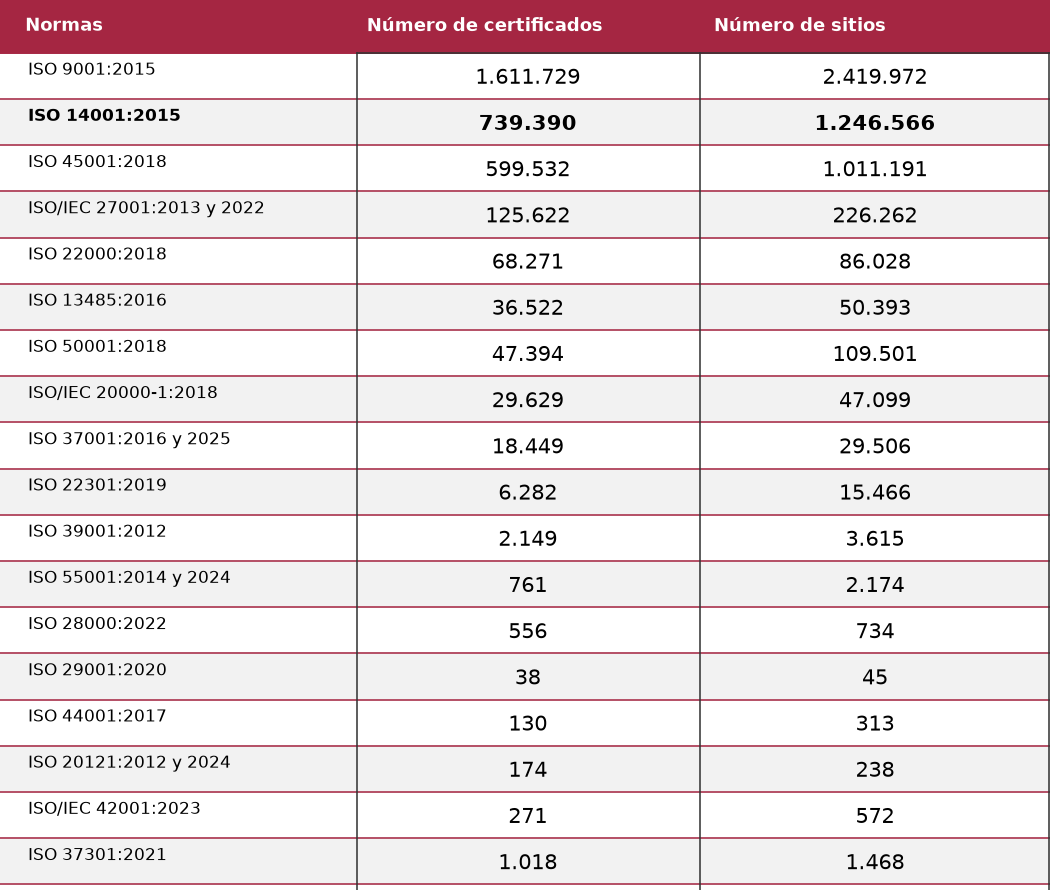
ISO presenta comentarios de este informe en un breve documento: Information on the ISO survey 2025 results
Este documento advierte:
- Se incluyeron datos enviados directamente por los organismos de certificación acreditados por DAkkS (Alemania), pero la cobertura sigue incompleta: los datos de Alemania no están completos.
- China volvió a participar a través de IAF CertSearch, con estadísticas de CNAS tomadas del registro oficial; no entregó datos de algunas normas.
- Los datos de IAF CertSearch se complementaron con estadísticas de UKAS CertCheck, que dan una representación más completa de varios países, en particular el Reino Unido.
- Se incluyeron por primera vez datos de ISO/IEC 42001 y ISO 37301.
- No todos los organismos de certificación han cargado todos sus datos, por lo que pueden faltar certificados; la cobertura varía entre países, industrias y normas.
Total de certificaciones ISO 27001 en el mundo
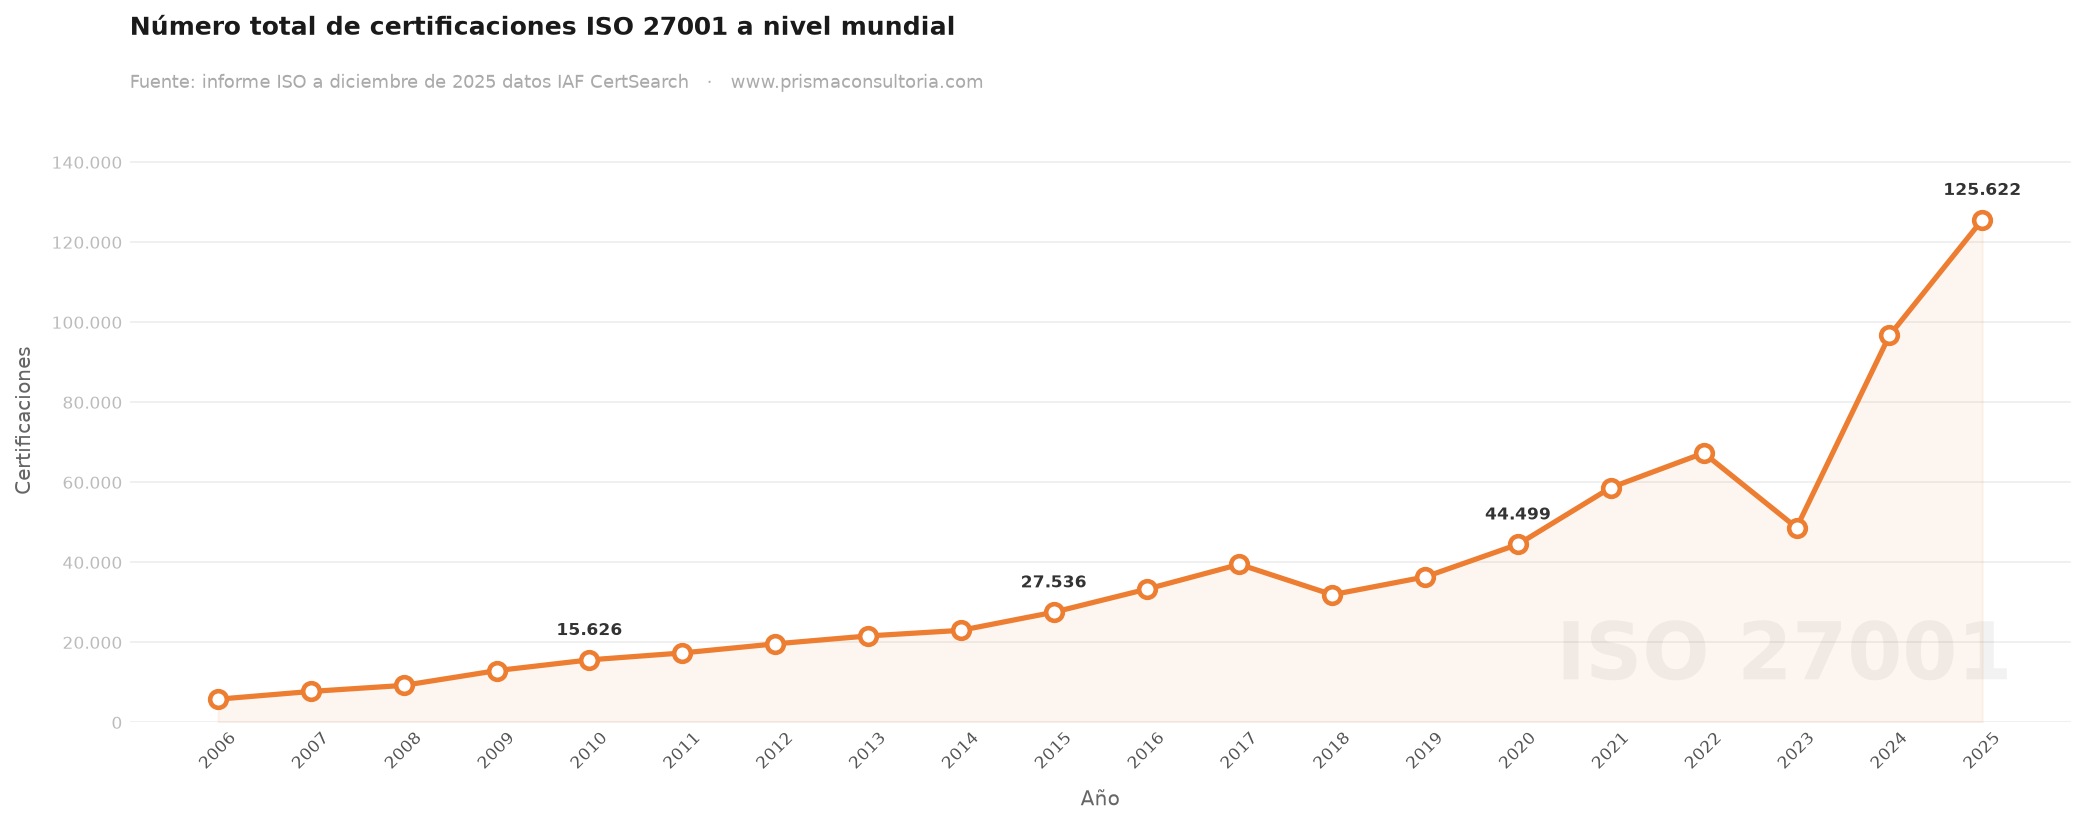
A diciembre de 2025 había 125.622 certificados ISO 27001 en el mundo, un aumento de 28.913 certificados (+29,9 %) frente a los 96.709 de 2024. Es el valor más alto de toda la serie histórica. Una variación de esta magnitud suele reflejar cambios en la cobertura y en la fuente de los datos más que un cambio real en el número de organizaciones certificadas.
10 primeros países con certificación ISO 27001 del mundo
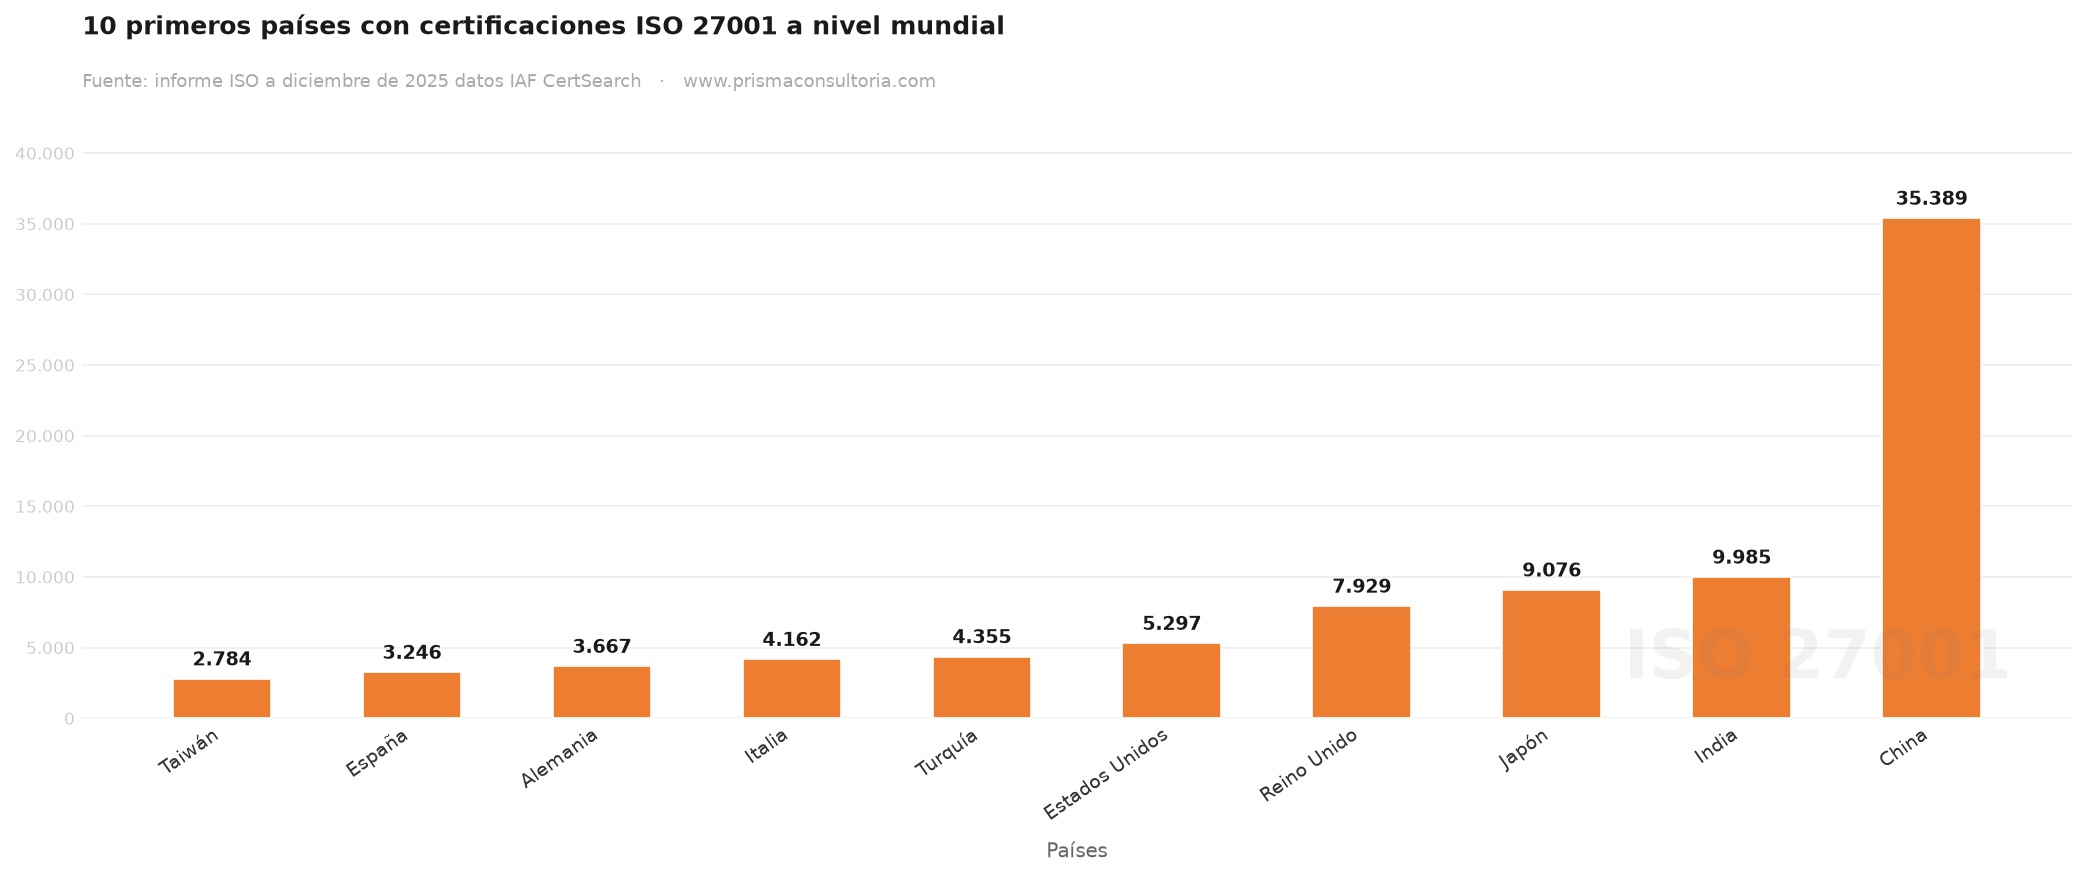
China sigue liderando con 35.389 certificados, el 28,2 % del total mundial. Los diez primeros países reúnen el 68,4 % de los certificados. Salió Australia y entró Taiwán a los 10 primeros. El mayor aumento relativo frente a 2024 fue el de Reino Unido (+78,0 %).
10 primeros países con certificación ISO 27001 en América
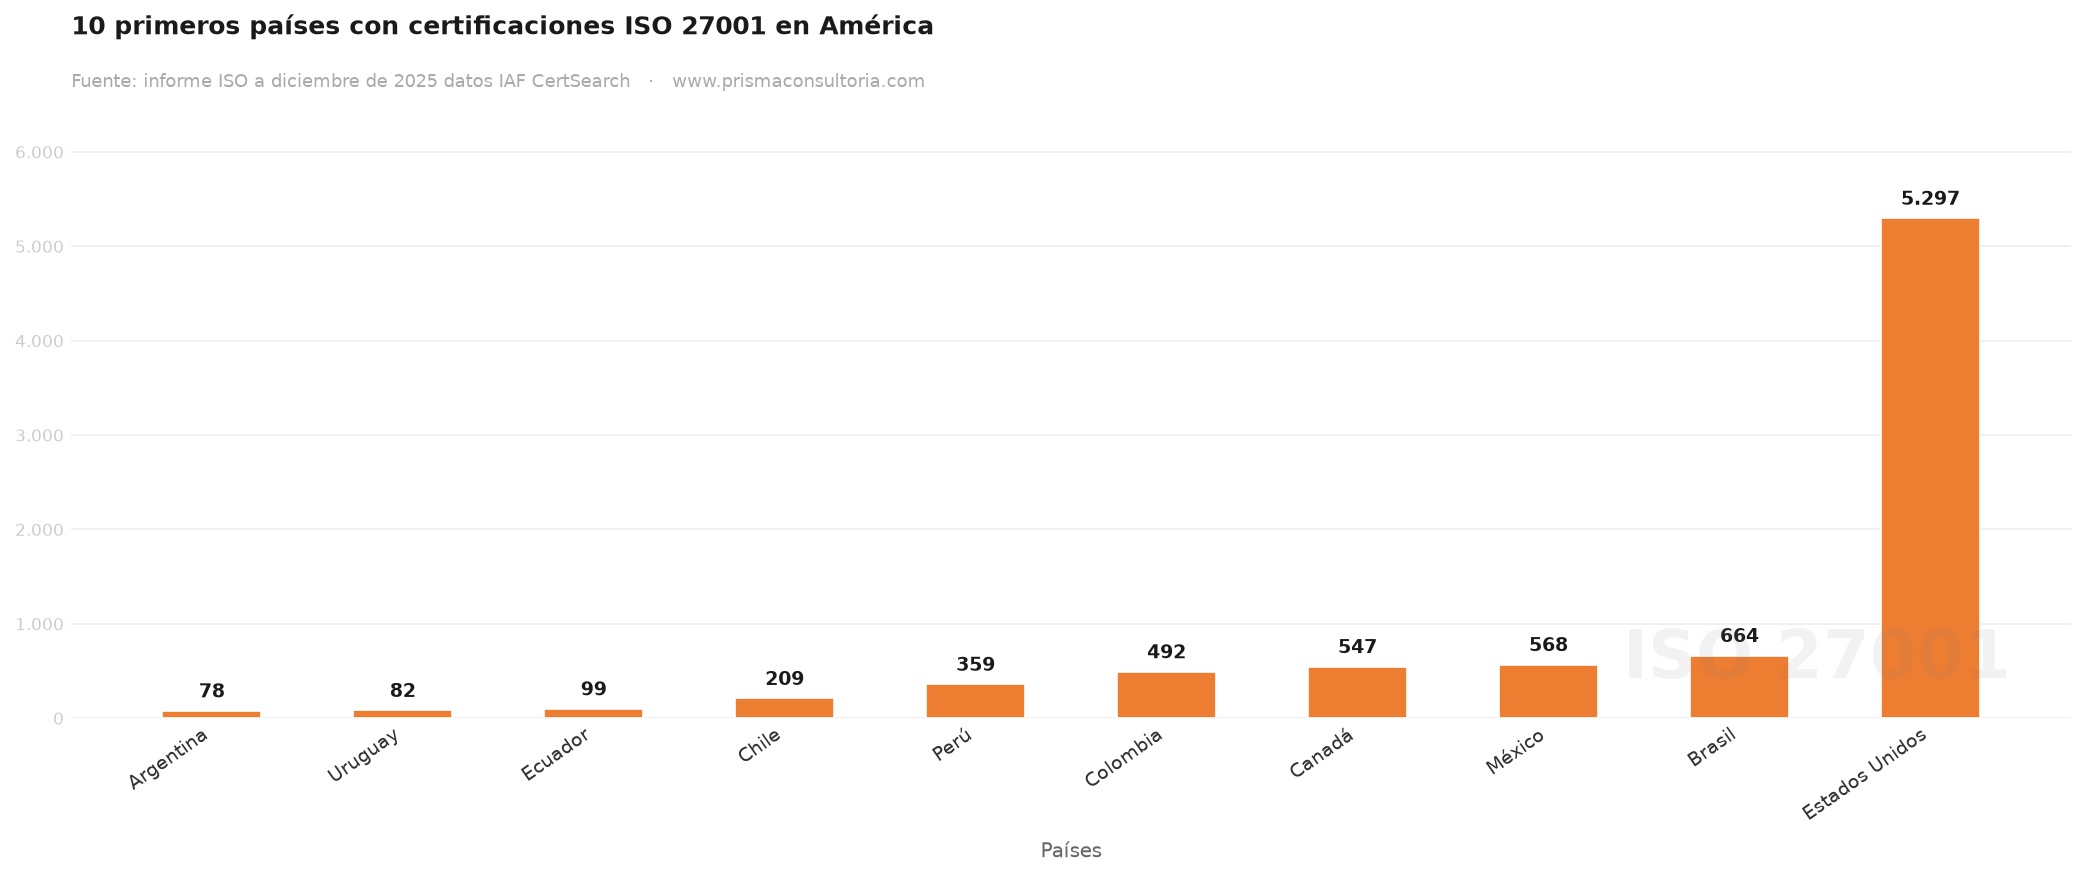
Estados Unidos encabeza América con 5.297 certificados (+24,3 % frente a 2024). Salió Granada y entró Uruguay a los 10 primeros. Colombia ocupa el puesto 5 de América con 492 certificados (+74,5 % frente a 2024). El mayor aumento relativo frente a 2024 fue el de Perú (+86,0 %) y la mayor disminución fue la de Argentina (−3,7 %).
10 sectores con mayor certificaciones ISO 27001 en el mundo
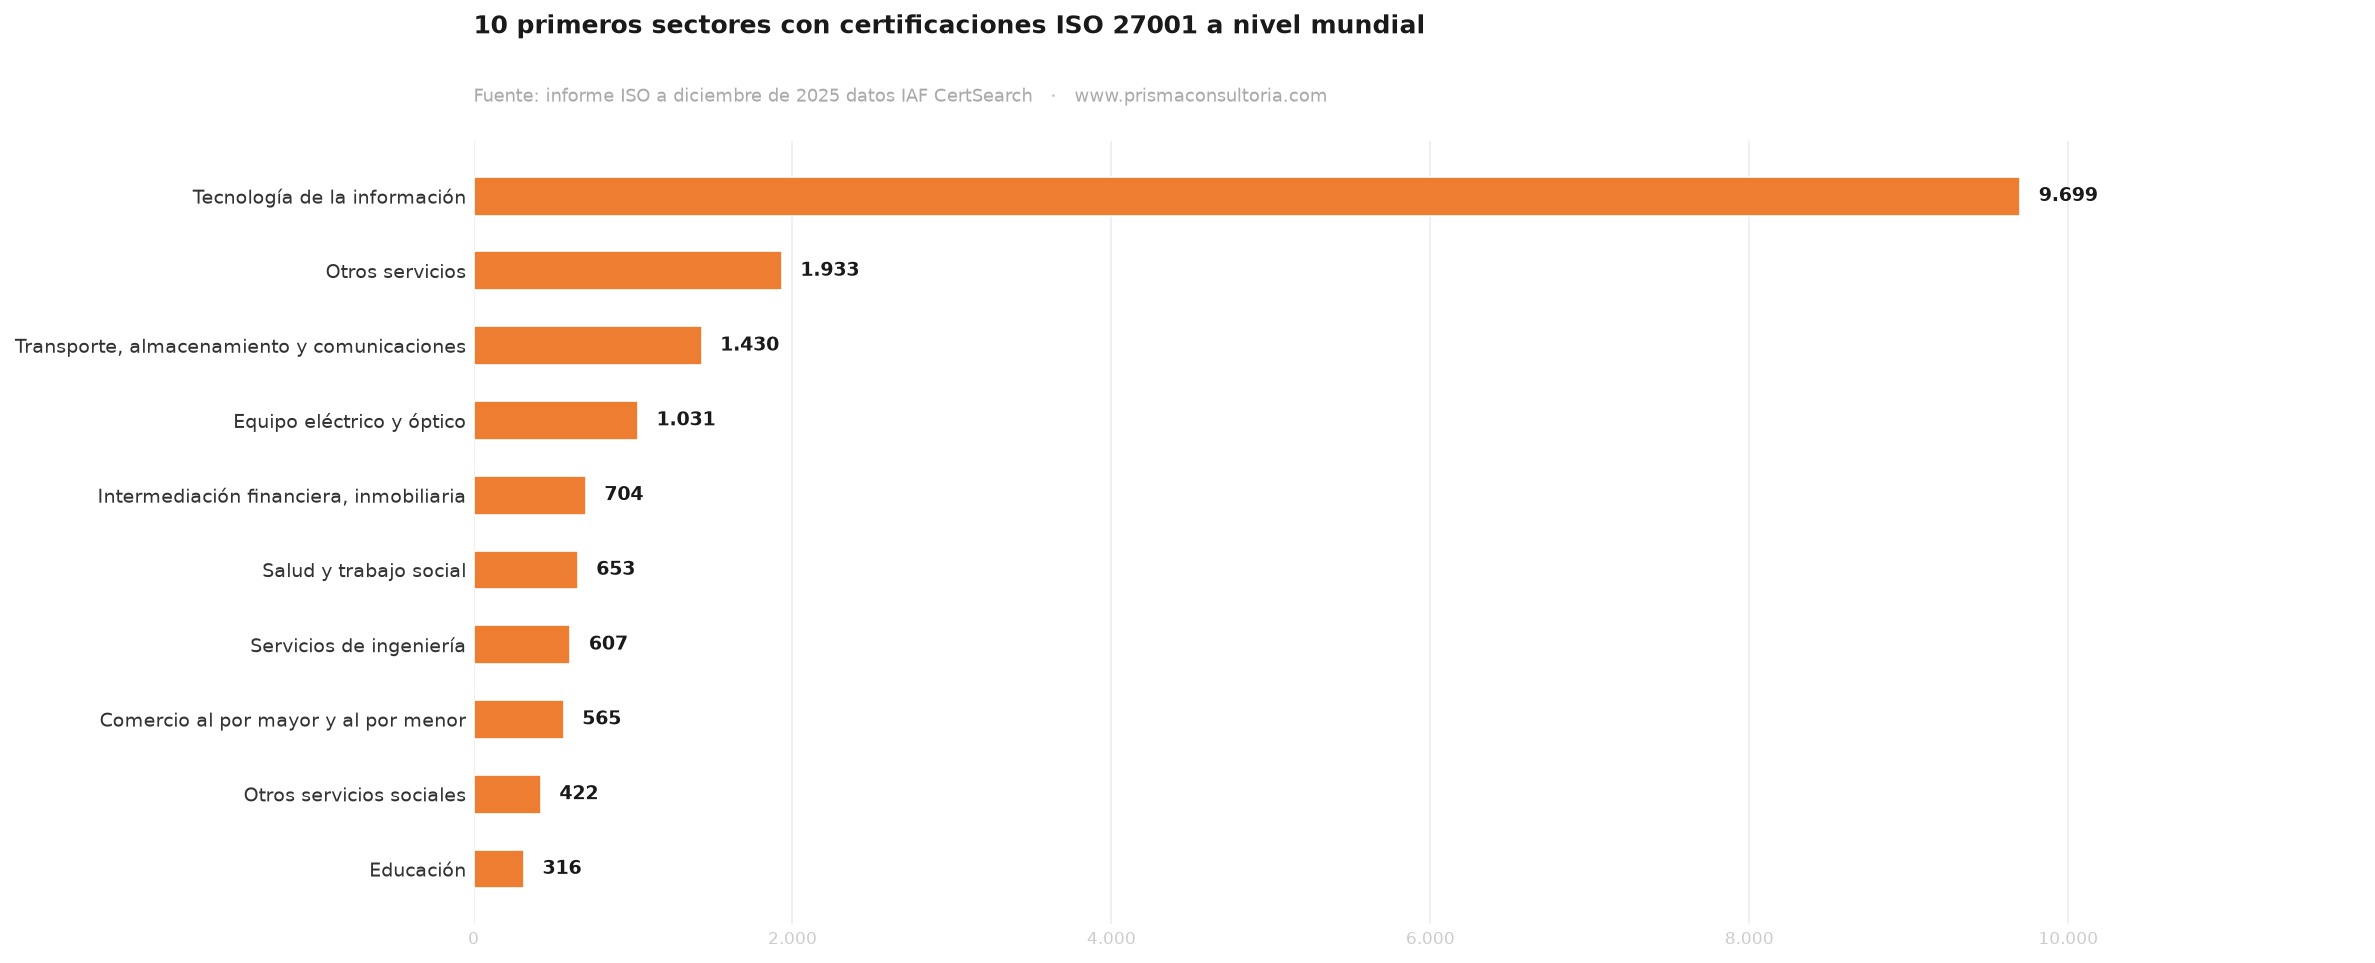
Tecnología de la información sigue liderando con 9.699 certificados. Salieron Textiles y productos textiles y Administración pública y entraron Otros servicios sociales y Educación a los 10 primeros. Casi todos los sectores crecieron con fuerza (mediana +96,4 %), lo que apunta a una mayor cobertura en el reporte de sectores más que a un crecimiento real. Los datos por sector solo cubren los certificados que informan su sector (15,4 % del total mundial).
Como conclusiones del informe:
- A diciembre de 2025 había 125.622 certificados ISO 27001 en el mundo, un aumento de 28.913 certificados (+29,9 %) frente a los 96.709 de 2024.
- Salió Australia y entró Taiwán a los 10 primeros países del mundo.
- Los datos de Alemania no están completos.
- Los datos de 2025 y de 2024 provienen de IAF CertSearch, pero la cobertura de cada país y sector puede variar; conviene analizar las tendencias con cautela.
Esperaremos que para el próximo informe los entes certificadores de todo el mundo reporten a IAF CertSearch y que aumente la confianza en los datos.
La norma ISO 27001 es una norma internacional que establece los requisitos para establecer, implementar, mantener y mejorar un sistema de gestión de la seguridad de la información (SGSI). La implementación de ISO 27001 es importante para las empresas por las siguientes razones:
- Protege la información confidencial: ISO 27001 ayuda a las empresas a identificar, evaluar y mitigar los riesgos a los que está expuesta su información confidencial. Esto incluye datos personales, secretos comerciales y propiedad intelectual.
- Mejora la confianza de los clientes y proveedores: ISO 27001 es un estándar reconocido internacionalmente, lo que demuestra que la empresa está comprometida con la protección de la información. Esto puede ayudar a mejorar la confianza de los clientes y proveedores.
- Reduce el riesgo de multas y sanciones: En muchos países, las empresas están obligadas a cumplir con las leyes de protección de datos. ISO 27001 puede ayudar a las empresas a cumplir con estas leyes y a evitar multas y sanciones.
- Mejora la eficiencia y eficacia: ISO 27001 puede ayudar a las empresas a mejorar sus procesos de gestión de la información. Esto puede conducir a una mayor eficiencia y eficacia.
Conozca un poco más de los modelos de gestión para tecnologías de la información ISO 20000-1 ISO 22301 e ISO 27001